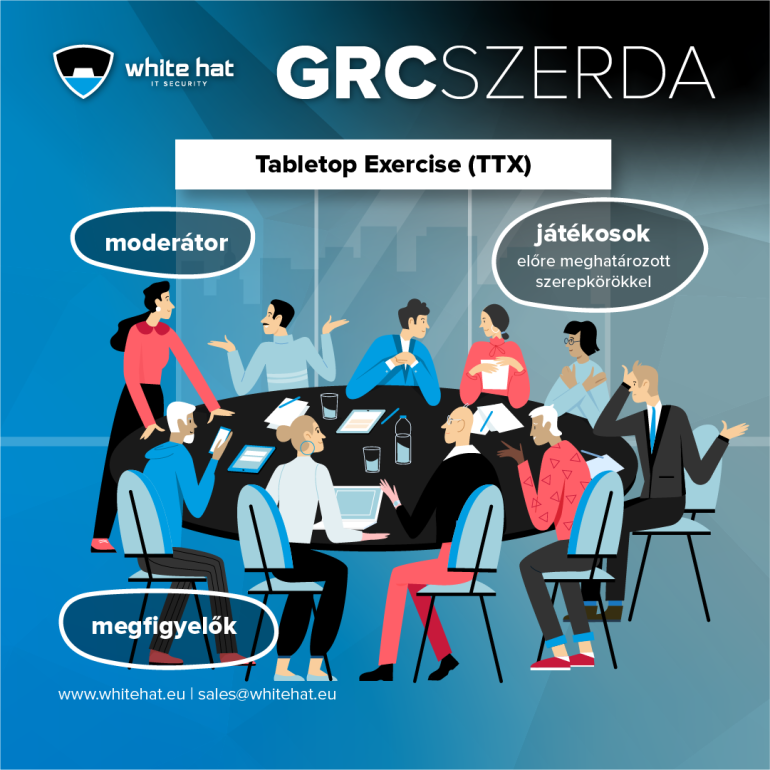
Az információbiztonságban már nem elegendő kizárólag technológiai védelmi megoldásokat alkalmazni. Egy szervezet ellenálló képességét az is meghatározza, hogy a munkatársak és a döntéshozók hogyan reagálnak egy váratlan biztonsági eseményre. Ennek gyakorlására szolgál a Tabletop Exercise (TTX).
A TTX egy strukturált, irányított gyakorlat, amelyben a résztvevők egy előre megtervezett incidensszcenáriót játszanak végig. Nem történik valódi támadás vagy rendszerleállás, mégis ugyanazokat a döntéseket kell meghozniuk, mint egy éles helyzetben. A hangsúly nem a technikai beavatkozáson, hanem a döntéshozatalon, az együttműködésen, a kommunikáción és a szervezeti folyamatok működésén van.
A gyakorlat akkor igazán hatékony, ha a szervezet saját környezetére, folyamataira, rendszereire és kockázataira épül. Így a résztvevők nem egy általános példát oldanak meg, hanem olyan helyzettel találkoznak, amely egy valós incidens során is bekövetkezhetne.
Hogyan épül fel egy TTX?
A gyakorlat egy alapszcenárióból, előre meghatározott szerepkörökből és a történetet alakító eseményekből (injectek) áll.
A játékosok azok a munkatársak és vezetők, akik egy valódi incidens kezelésében is részt vennének. Feladatuk az információk értékelése, a szükséges döntések meghozatala, a belső folyamatok alkalmazása és az érintettekkel való kommunikáció.
A moderátor vezeti a gyakorlatot, ismerteti az eseményeket, kezeli az időkeretet, és biztosítja, hogy a résztvevők a meghatározott célok mentén haladjanak.
A megfigyelők nem avatkoznak be, hanem rögzítik a jól működő gyakorlatokat, a bizonytalanságokat és a fejlesztendő területeket.
Az alapszcenárió adja a kiindulási helyzetet. Ez lehet például ransomware-támadás, adatszivárgás, egy kritikus üzleti alkalmazás kiesése vagy egy beszállítón keresztül bekövetkező incidens.
A gyakorlat során a moderátor új információkat, eseményeket, úgynevezett injecteket ad át a résztvevőknek. Ilyen lehet, hogy további rendszerek válnak elérhetetlenné, a támadók váltságdíjat követelnek, ügyfelek érdeklődnek, megjelenik a sajtó, vagy a hatóság adatokat kér be. Ezek az események újabb döntési helyzeteket teremtenek, és valósághűen modellezik egy incidens folyamatosan változó dinamikáját.
Mire használható?
A TTX alkalmas többek között kibertámadások, adatszivárgások, üzletmenet-folytonossági és katasztrófa-helyreállítási helyzetek, valamint kritikus infrastruktúrát vagy ellátási láncot érintő események gyakorlására. Segítségével összehangolhatók a technikai, jogi, kommunikációs és vezetői feladatok is.
Legnagyobb előnye, hogy a szervezet valódi üzleti és technikai kockázat nélkül próbálhatja ki saját folyamatait. Egy éles incidens során már nincs idő a felelősségi körök tisztázására, a kapcsolattartók keresésére vagy a dokumentációk értelmezésére. A TTX lehetőséget ad arra, hogy ezek a kérdések még biztonságos környezetben felszínre kerüljenek.
Mi a gyakorlat eredménye?
A TTX végén a résztvevők és a moderátorok közösen értékelik a tapasztalatokat. A cél nem az egyéni hibák keresése, hanem annak megértése, hogy mely folyamatok működtek jól, és hol szükséges fejlesztés.
A gyakorlat során azonosíthatók például a hiányzó vagy nem megfelelő eljárások, a nem egyértelmű felelősségi körök, a kommunikációs problémák, a hiányos dokumentációk, valamint a képzési és tudatossági igények. A tapasztalatok alapján pontosíthatók az incidenskezelési tervek, az üzletmenet-folytonossági dokumentumok és a szervezeti szabályzatok.
Mit tanulhat belőle egy szervezet?
Egy jól megtervezett TTX egyik legfontosabb eredménye, hogy megmutatja: a dokumentált folyamatok a gyakorlatban is működnek-e. Kiderül, hogy a résztvevők ismerik-e saját feladataikat, rendelkeznek-e a szükséges információkkal, időben bevonják-e a megfelelő döntéshozókat, és képesek-e összehangoltan kommunikálni nyomás alatt.
A gyakorlat fejleszti az incidenskezelési érettséget, javítja a szervezeti egységek közötti együttműködést, gyorsítja a döntéshozatalt és növeli a munkatársak magabiztosságát. Emellett segít felismerni azokat a rejtett függőségeket és működési hiányosságokat, amelyek egy szabályzat vagy audit áttekintése során nem feltétlenül láthatók.
A TTX legnagyobb értéke ezért nem az, hogy a résztvevők hibátlanul teljesítsenek, hanem az, hogy a szervezet még egy valódi incidens előtt tanuljon a hibákból. A rendszeresen végrehajtott gyakorlatok eredményeként egy éles helyzetben a munkatársak nem ismeretlen problémával szembesülnek, hanem egy korábban már közösen végiggondolt és begyakorolt eseménysorral. Ez csökkenti a bizonytalanságot, gyorsítja a reagálást, és mérsékelheti az incidens üzleti, pénzügyi és reputációs hatásait.
A White Hat munkatársai a szervezet működésére, kockázataira és incidenskezelési folyamataira szabott, komplex TTX-gyakorlatok megtervezésében és lebonyolításában is támogatást nyújtanak. Amennyiben kérdése van, vagy hasznosnak tartana szervezete számára egy valósághű incidensszimulációt még valódi tét nélkül, keressen minket bizalommal a sales@whitehat.eu címen!
A kiberbiztonsági problémák ritkán egyik napról a másikra alakulnak ki. Inkább apránként gyűlnek össze, mint pl: egy frissítés, amit most nem telepítünk; egy régi operációs rendszer, amely még „valahogy működik”; egy ideiglenesen kiadott rendszergazdai jogosultság, amely végül úgy marad; egy [...]
Az eheti GRC Szerda bejegyzésben azt vizsgáljuk meg, hogyan lehet az emberi felülvizsgálatból valódi, működő és ellenőrizhető kontrollt kialakítani az AI-val támogatott vállalati folyamatokban. Az AI vállalati használatánál gyakran halljuk: „ezt még egy ember is ellenőrzi.” Elsőre ez megnyugtatóan hangzik. Az AI előkészíti a tartalmat, az ember pedig kiszűri a hibákat, mielőtt abból döntés, külső ...
Egy szervezet működését számos fenyegetés és potenciális veszély befolyásolhatja. Ezek származhatnak a külső környezetből, például gazdasági változásokból, jogszabályi módosításokból, piaci versenyből vagy beszállítói problémákból, de jelentkezhetnek a szervezeten belül is. Kritikus informatikai rendszer meghibásodása, egy kulcsfontosságú munkavállaló kiesése, pénzügyi vagy technológiai tervezési hiba, adatbiztonsági vagy információbiztonsági incidens vagy egy belső folyamat nem megfelelő működése, mind ...
To provide the best experiences, we use technologies like cookies to store and/or access device information. Consenting to these technologies will allow us to process data such as browsing behavior or unique IDs on this site. Not consenting or withdrawing consent, may adversely affect certain features and functions.
Functional Always active
The technical storage or access is strictly necessary for the legitimate purpose of enabling the use of a specific service explicitly requested by the subscriber or user, or for the sole purpose of carrying out the transmission of a communication over an electronic communications network.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistics
The technical storage or access that is used exclusively for statistical purposes.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.